高盛:AI网络攻击推升美国经济成本
摘要公开阅读;PDF 仅限有效会员阅读与下载,所有会员权限相同。 邮件登录
摘要
高盛认为,AI模型识别并利用数字基础设施漏洞的能力快速提升,正在改变网络风险的经济含义。网络攻击及其经济成本近年已大幅上升,针对美国公司的典型攻击包括数据盗取或删除、未经授权访问文件或设备、以及勒索软件,极端案例给目标企业造成的成本可超过10亿美元。AI一方面降低攻击门槛,使攻击更快、更便宜、更难检测,并可能让缺乏经验的攻击者执行复杂攻击;另一方面也能帮助企业更快发现威胁、模拟攻击并提前修补漏洞。报告的核心判断是,AI在短期内更可能让攻击者受益,从而推动更快、更大规模、更复杂的网络攻击,但长期若防御体系充分吸收AI能力,攻防天平可能转向防守方。在宏观层面,直接金钱损失只是网络攻击成本的一小部分;计入漏报、响应恢复、运营中断、对其他企业的外溢影响和网络安全支出后,高盛估计2025年美国网络攻击总成本约3000亿美元,约相当于GDP的1%。
主要观点
- 网络攻击是通过信息和通信技术恶意损害实体的行为,范围从拒绝服务、恶意软件、注入攻击、网络钓鱼、暴力破解,到针对未知漏洞的零日攻击和针对已知但未完全修补漏洞的N日攻击。报告强调,Google威胁情报数据表明,过去5年针对零日漏洞的攻击明显增多,并且越来越多地瞄准云服务和大型企业运营所依赖的软件系统,这意味着网络风险正更直接地嵌入经济运行基础设施。
- 近年最受关注的攻击通常不是单一类型,而是数据盗取、文件或设备未授权访问、勒索软件和国家行为体支持的犯罪组织活动交织在一起。报告列举SolarWinds、Microsoft Exchange Server、Colonial Pipeline、MGM与Caesars、Change Healthcare、Allianz Life以及Stryker等案例,说明攻击对象覆盖软件供应链、能源管道、医疗支付、保险客户数据和医疗设备公司等关键节点,攻击后果也从远程访问、邮件和密码窃取、设备锁定到大规模远程擦除不等。
- 报告指出,向美国互联网犯罪投诉中心报告的网络事件在2025年超过100万起,但这很可能低估实际发生率,因为许多攻击没有被发现,企业也缺乏充分动机上报。2020年报告数量跳升与疫情封锁期间技术依赖骤增有关,其中约40%的增量来自网络钓鱼举报翻倍以上。与此同时,报告数量上升的一部分也反映企业采用更强检测工具后发现了更多威胁,因此统计增长既包含风险扩张,也包含检测能力提升。
- 企业和政府已经部署多层网络安全措施,从强密码、员工培训、多因素认证、软件更新、补丁管理、防火墙、反病毒软件、零信任架构、身份与访问管理、端点检测、数据加密、事件响应,到AI驱动安全自动化、漏洞赏金和进攻式安全测试。SEC年度网络安全披露显示,大公司最常见的措施包括访问管理、漏洞扫描、威胁情报、员工培训和安全监控;但中小企业仍明显脆弱,世界经济论坛调查显示35%的小企业认为自身网络安全不足,远高于大型企业的7%。
- AI促成的网络攻击与传统人工攻击相比,核心差异是速度、成本、规避能力和漏洞发现能力。行业分析显示,传统人工攻击往往需要数日至数月,而AI促成的攻击可在数分钟内完成;CrowdStrike报告的平均突破时间从2021年的98分钟降至2025年的29分钟。AI还能修正网络钓鱼邮件中的拼写和语法破绽,生成更逼真的语音钓鱼和深度伪造视频,并开发会改写自身代码以绕过检测的恶意软件,从而削弱传统威胁识别工具的有效性。
- 网络犯罪分子已经开始使用AI获取敏感信息、辅助间谍活动、生成和分发恶意软件。CrowdStrike称,AI赋能的网络犯罪分子在2025年的攻击同比增加89%;OpenAI、Google和Anthropic披露并阻止的滥用案例显示,国家行为体尤其倾向于用AI侦察美国国防专家、军事和情报人员、IT服务商,研究恶意软件开发与规避技术,并自动化访问和盗取被攻破账号中的数据。私人行为体则更多尝试生成拒绝服务工具、信息窃取程序和具备高级规避能力的勒索软件。
- 最新AI模型在一般推理、软件工程、漏洞发现和漏洞利用上显著强于旧模型,意味着没有资深黑客监督的模型也可能执行过去更难防御的复杂攻击。报告特别提到Anthropic的Mythos模型在英国AI安全研究所模拟企业网络攻击的专家级夺旗测试中,成功率超过70%,较下一名OpenAI GPT Codex 5.3高约5个百分点,而2025年4月以前没有模型能完成该测试。模型能力提升会把专业漏洞利用能力扩散给更多低经验攻击者。
- AI也能改善防守,主要通过自动威胁检测和模拟网络攻击两条路径。IBM数据表明,AI自动化网络安全措施可使数据泄露成本降低190万美元,并显著缩短企业识别和控制泄露所需时间。AI模型还可在训练或测试环境中寻找并尝试利用现有基础设施漏洞,让企业在犯罪分子利用漏洞前完成修补。报告因此并非单向强调AI风险,而是把AI视为同时增强攻防双方能力的技术。
- 短期内AI可能更有利于攻击者,因为许多本来为网络安全设计的能力可被攻击者复用,AI降低攻击门槛,并且对攻击者的成本下降幅度可能大于对防守者的成本下降幅度。Berkeley和UC Santa Barbara研究认为,这会在近期带来更快、更大规模、更复杂的攻击;但长期若AI安全措施减少可利用漏洞数量,并提高攻击者发现新漏洞的成本和难度,攻防平衡可能转向防守方。
- 网络安全支出本身已成为宏观成本的一部分。中大型私营企业在2025年平均网络安全预算接近2500万美元;美国国会和管理预算办公室提出2026财年联邦机构网络安全支出约200亿美元。企业还通过漏洞赏金计划提高发现基础设施漏洞的激励,过去十年支付给道德黑客的奖励明显上升,说明企业越来越愿意用外部攻击视角提前暴露系统弱点。
- 直接金钱损失只是网络攻击总成本的下限。2025年向美国互联网犯罪投诉中心报告的网络犯罪直接损失为209亿美元,单次攻击平均约2万美元,AI相关攻击平均约4万美元;投资欺诈占全部受害者损失的41%,占AI相关攻击损失的70%。但这些数字低估了真实成本,因为大量攻击未上报或未被发现,许多勒索软件事件也没有报告损失,从而人为压低统计中的勒索损失率。
- 关键基础设施与广泛使用的技术平台是经济尾部风险最集中的领域。FBI跟踪针对关键基础设施组织的勒索软件和数据泄露,相关报告攻击过去5年明显增多。虽然2025年的AWS、Microsoft Exchange和Cloudflare大规模技术中断并非由网络攻击造成,但每次估计总损失均可能超过10亿美元;若同类事件由网络攻击触发,成本可能更高,因为恢复不仅是回到已知可用状态,还需要确认系统功能、资产损失、数据破坏和长期信任修复。
- 高盛对2025年美国网络攻击总成本的估算约为3000亿美元,显著高于2016年美国经济顾问委员会570亿至1090亿美元的估计。其计算包括经漏报调整后的530亿美元直接金钱损失、1630亿美元响应恢复和运营中断成本,以及910亿美元网络安全支出;其中运营中断还包括对其他企业的外溢影响和约100亿美元生产率损失。报告还指出,知识产权盗窃可能造成很大损失,但难以可靠估算,因而未纳入核心总量。
- AI相关网络攻击未来会显著推高成本,但报告认为目前还太早,无法精确量化增幅。可以较确定的是,攻击频率上升、AI相关网络安全支出增加、监管成本提高,以及关键基础设施攻击或广泛平台攻击的尾部风险,都会使网络攻击的经济负担在未来几年继续上升。从宏观角度看,网络攻击不只是企业IT事件,而是可能通过生产率、供应链外溢、公共安全和监管支出影响GDP的系统性成本项。
论述逻辑
数字基础设施承载企业运营、金融服务、公共安全和关键基础设施 → 零日漏洞和云服务等大型软件系统被攻击的频率上升,使网络风险更接近经济运行核心 → AI模型提高攻击速度、降低攻击成本、增强规避检测和漏洞利用能力,短期内更可能放大攻击者优势 → 企业和政府被迫增加检测、响应、补丁、漏洞赏金和AI安全自动化投入,同时仍面临漏报、运营中断和外溢损失 → 直接损失只是总成本的一小部分,计入漏报、恢复、生产率损失和网络安全支出后,2025年美国网络攻击成本约3000亿美元、约占GDP的1% → 随着AI促成的攻击更频繁、更复杂,未来几年经济成本、监管成本和关键基础设施尾部风险大概率继续上升。
关键展望
- 宏观经济展望:报告估计2025年美国网络攻击总成本约3000亿美元,约占GDP的1%,已经足以成为宏观层面的隐性拖累。未来几年,AI促成的攻击频率上升、企业和政府防御投入增加、监管成本抬升,都会显著推高总成本;但由于AI攻击的扩散速度、企业防御吸收速度和监管路径尚不确定,目前不能精确估算增幅。
- 行业趋势展望:关键基础设施、云服务、IT服务商、医疗支付系统、能源管道、保险客户数据平台和广泛使用的技术平台将继续是高价值攻击目标。报告认为,攻击者会越来越多地利用AI进行侦察、钓鱼、语音欺诈、深度伪造、恶意软件开发和漏洞利用;与此同时,企业会扩大AI驱动监控、端点检测、模拟攻击、漏洞赏金和零信任架构等防御工具使用。
- 企业发展展望:大型企业已经普遍提高网络安全支出,中大型私营企业2025年平均预算接近2500万美元,但中小企业仍是薄弱环节。未来企业不仅需要购买防御工具,还要提升员工训练、身份管理、事件响应、漏洞扫描和补丁能力,否则AI降低攻击门槛后,缺乏成熟安全体系的公司更容易成为攻击者扩大规模的入口。
- 攻防格局展望:短期内,AI能力更可能让攻击者受益,因为同一套漏洞发现、代码生成和自动化能力可被恶意复用,并且攻击者的成本下降更快。长期若AI防御工具持续减少可利用漏洞数量,并提高攻击者找到新漏洞的成本,攻防平衡可能转向防守方;这一长期改善取决于企业和政府能否持续投入、共享威胁情报并及时修补基础设施。
- 市场风险展望:报告未给出具体资产交易建议,但提示投资者应把网络攻击视作影响企业利润、运营连续性、监管支出和关键基础设施韧性的风险因子。尾部风险尤其来自广泛使用技术平台或关键基础设施的中断,因为这类事件可能产生超过10亿美元级别的直接与间接损失,并通过供应链和服务网络外溢到其他企业。
- 政策和监管展望:随着AI相关网络风险上升,政府网络安全预算和监管要求大概率继续增加。美国联邦机构2026财年拟议网络安全支出约200亿美元,企业侧还将面对更高披露、合规、审计和事件响应要求;这些支出虽能降低极端损失概率,但本身也会成为网络风险总成本的一部分。
推荐标的
- 报告未提出明确股票、债券、行业、商品或货币交易建议;其主要用途是提示网络攻击和AI促成的网络风险正在成为影响美国宏观成本、企业运营风险和关键基础设施韧性的系统性风险因子。
关键图表
Exhibit 1:常见网络攻击的分类。
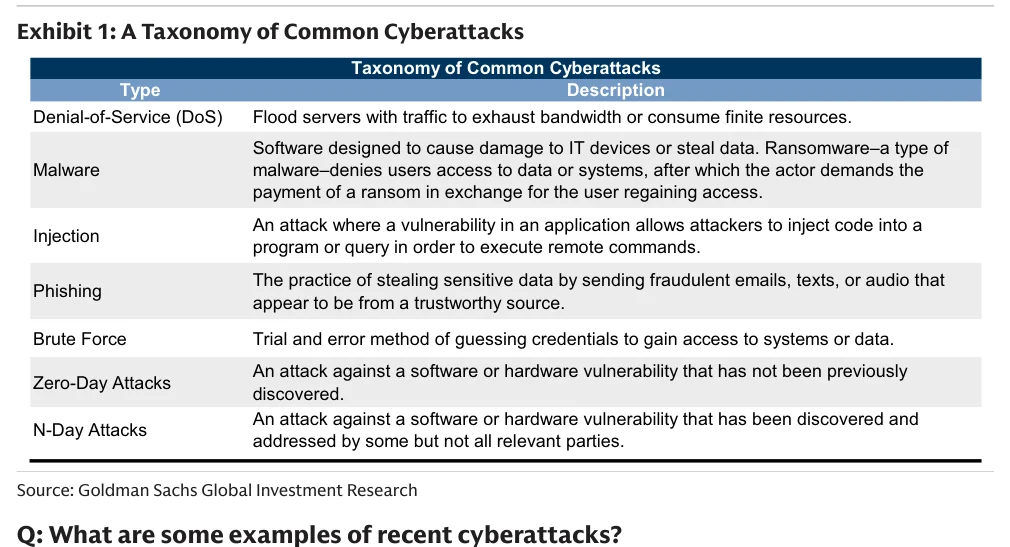
Exhibit 2:近年许多最受关注的网络攻击涉及数据盗取或删除、未经授权访问文件或设备,以及勒索软件。
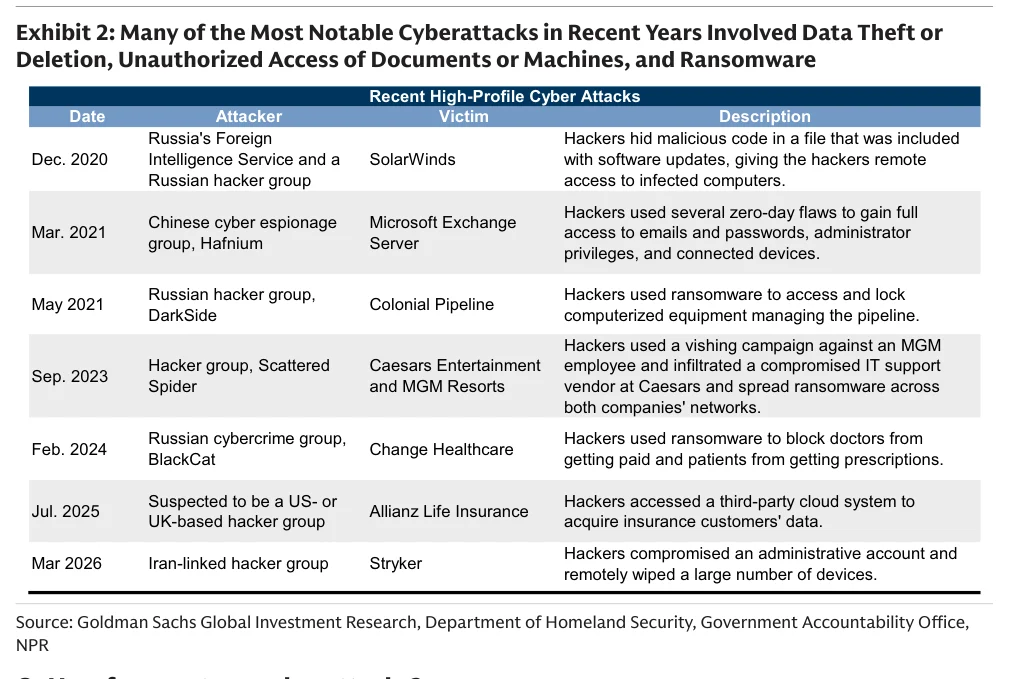
Exhibit 3:自2010年代以来,向美国互联网犯罪投诉中心报告的网络犯罪数量增加两倍,其中网络钓鱼攻击增长尤为迅速(单位:千)。
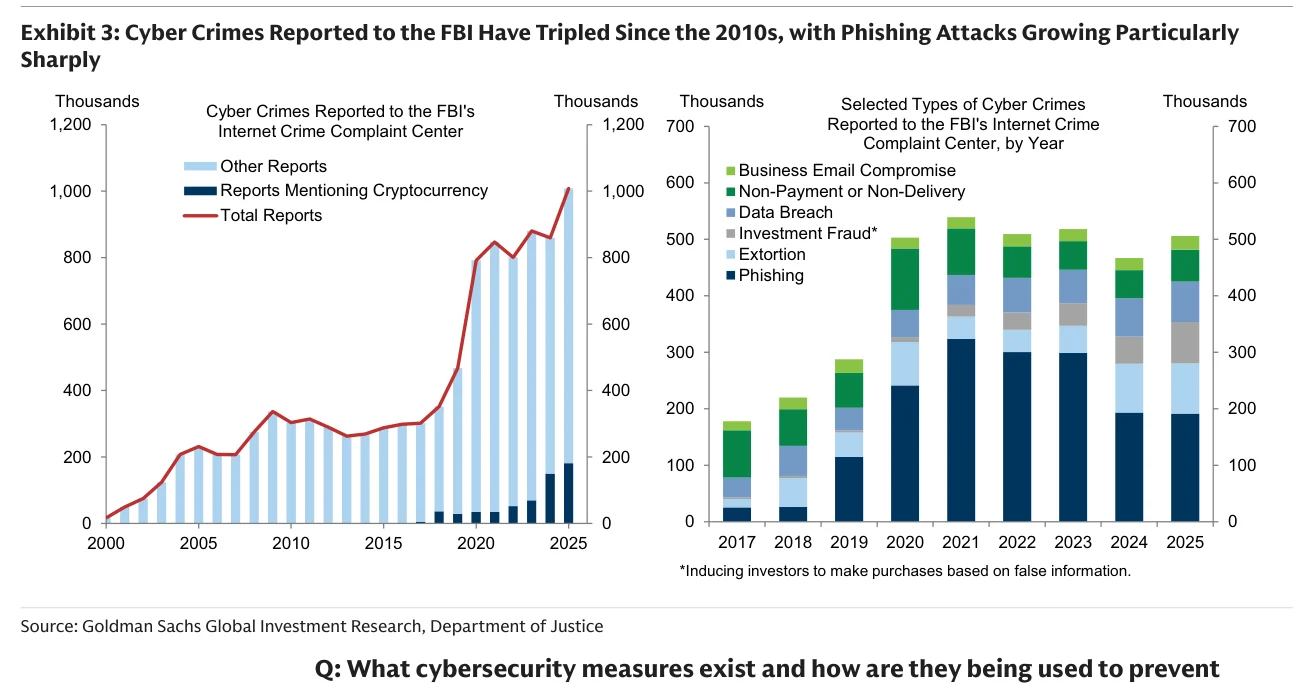
Exhibit 4:网络安全措施从使用强密码保护账户到AI驱动安全自动化不等;采用网络安全措施会降低网络攻击成本。
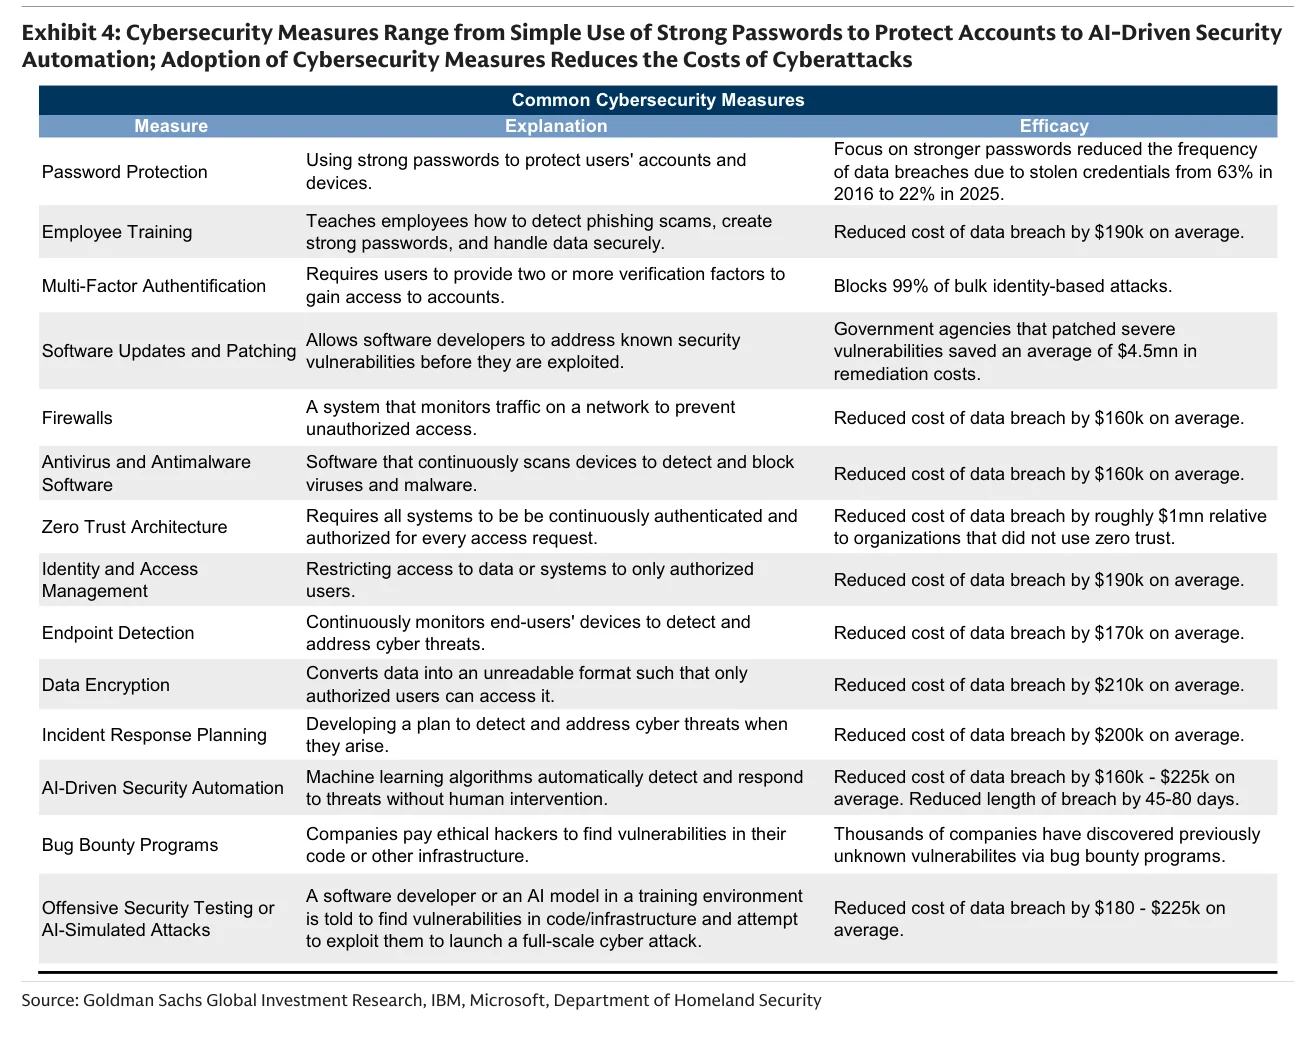
Exhibit 5:网络犯罪分子已开始使用AI模型促成数据盗取、间谍活动以及恶意软件创建和分发,不过企业已能够监控并阻止许多尝试。
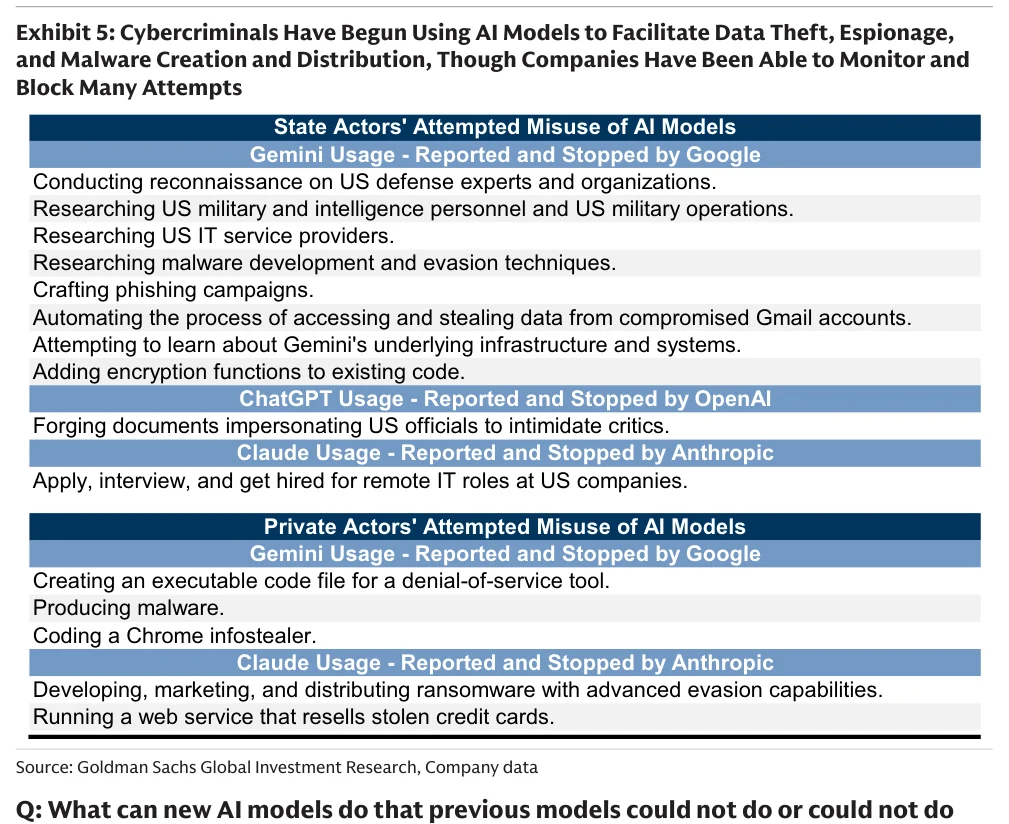
Exhibit 6:新AI模型在软件工程任务、漏洞发现和漏洞利用方面显著优于此前模型。
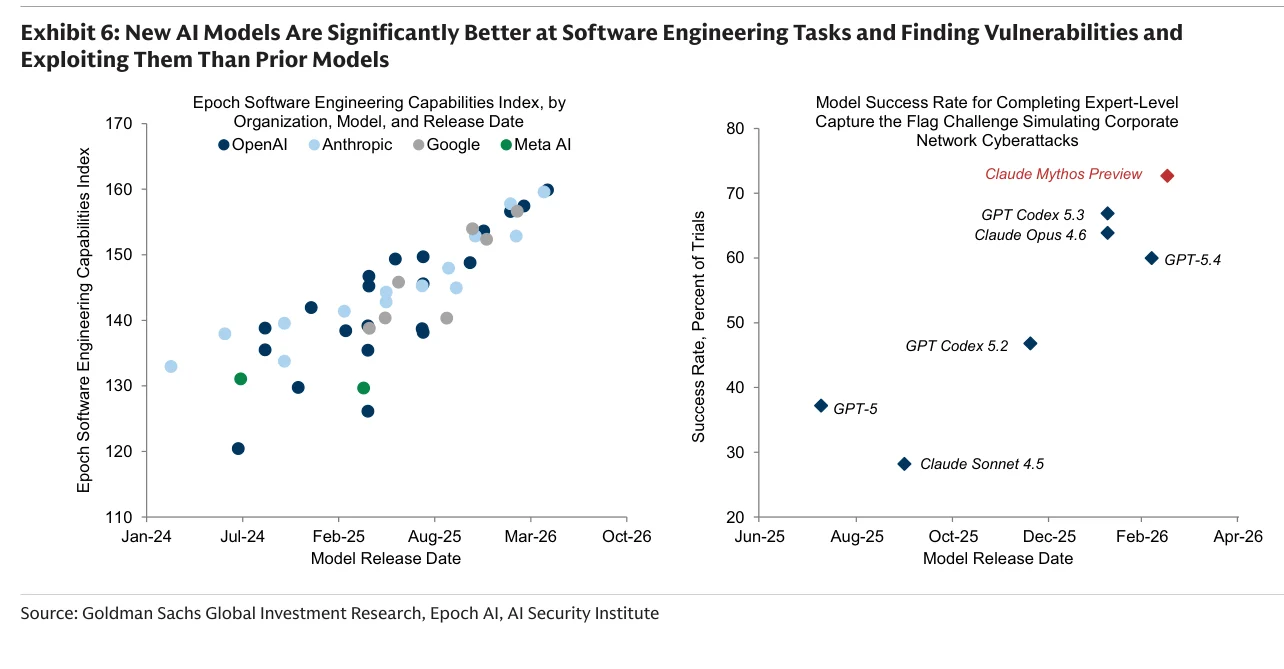
Exhibit 7:2025年中大型私营企业平均报告约2500万美元网络安全支出;国会和管理预算办公室提出2026财年联邦机构网络安全支出约200亿美元。
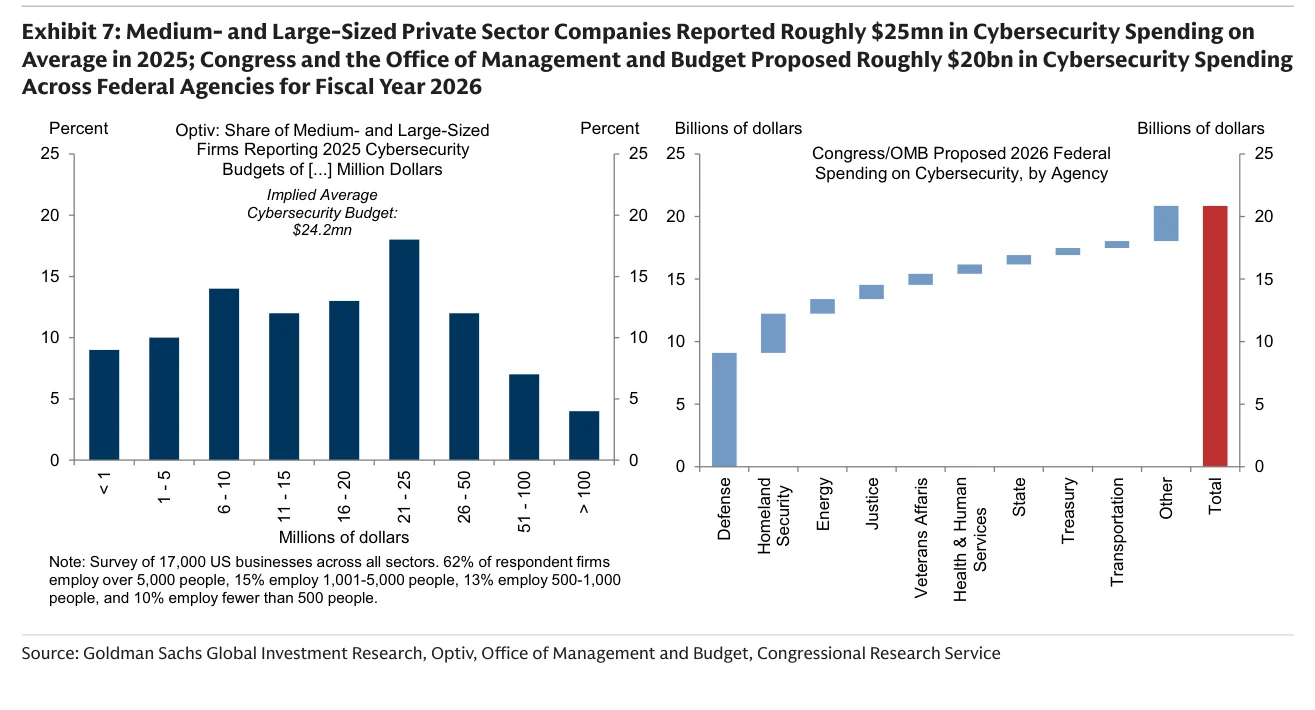
Exhibit 8:企业提高了激励道德黑客在现有基础设施中发现漏洞的奖励(单位:百万美元)。
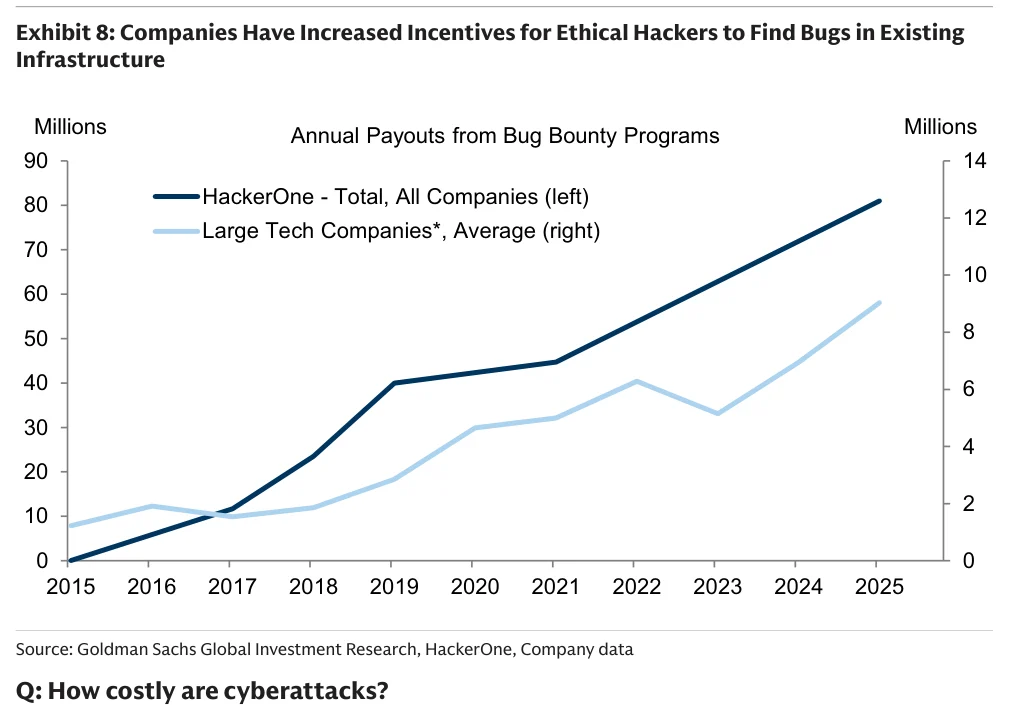
Exhibit 9:过去十年网络攻击造成的直接金钱损失显著增加,并且2025年已有近10亿美元AI相关网络攻击损失被报告给美国互联网犯罪投诉中心。
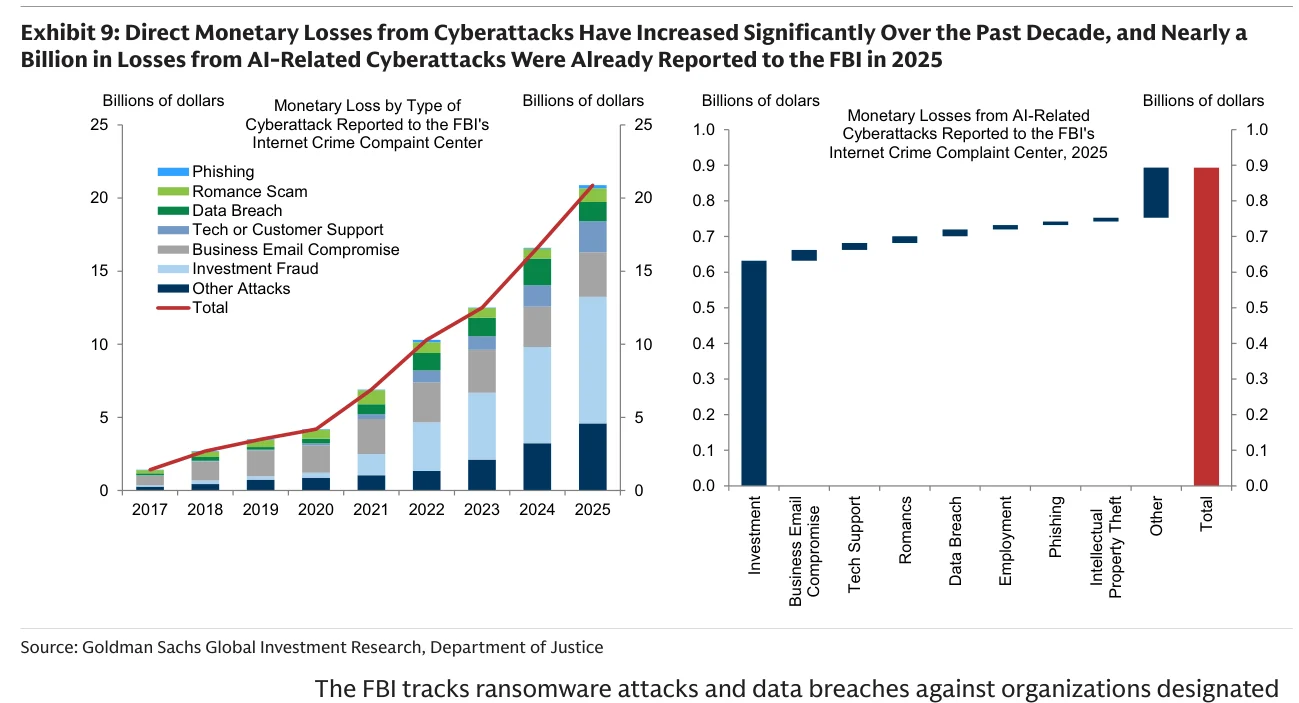
Exhibit 10:导致美国国家或经济安全关键行业中断的网络攻击成本最高;近期大规模技术中断虽非网络攻击造成,但显示出对广泛使用技术平台发动网络攻击的潜在财务影响。
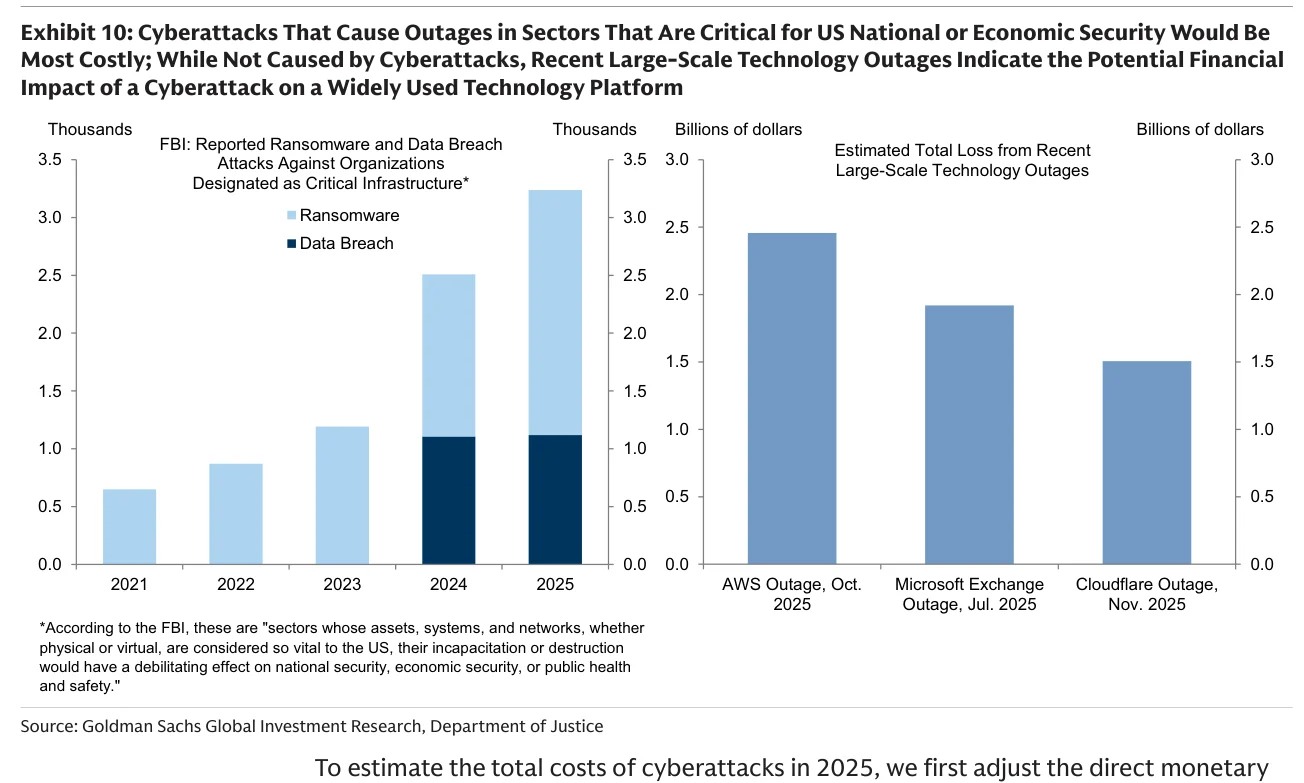
Exhibit 11:计入攻击漏报和其他相关成本后,高盛估计2025年美国网络攻击年度总成本约为3000亿美元(单位:十亿美元)。
