计算机行业深度报告大模型时代网安战略地位空前
摘要公开阅读;PDF 仅限有效会员阅读与下载,所有会员权限相同。 邮件登录
摘要
头部大模型密集卷入真实网络攻防,大模型自身成为新攻击面且提示注入居 OWASP 风险首位,AI 在攻击侧亦升级为自主执行主体,推动网络安全防御由可选变为必选。 根据 Gartner 预测,2026 年全球终端用户信息安全支出有望达到 2400 亿美元,较 2025 年同比增长 12.5%,其中安全软件支出预计达 1211.5 亿美元、同比增长 14.4%。 海外市场沿“基础设施采购—订阅收入—并购整合”展开,龙头厂商通过 ARR 持续验证 AI 安全收入落地;国内市场大模型布局成为标配,产品体系成型且合规框架驱动需求独立化,行业正从产品发布期迈向订单验证期。 报告维持计算机行业“推荐”评级,建议关注已完成安全大模型与智能体布局、订单与效率改善显现的 A 股网络安全标的。
主要观点
- 头部大模型安全事件密集披露,大模型应用自身成为全新攻击面,提示注入位列风险首位。
- AI 在攻击侧从辅助工具升级为自主执行主体,推动“以 AI 对 AI”防御成为必选项。
- 全球终端用户信息安全支出保持两位数增长,安全软件成为增速较高的核心细分板块。
- 全球安全支出呈现软件化与服务化趋势,2026 年安全软件支出占比预计接近一半。
- AI 换脸拟声进入规模化犯罪阶段,制作成本低廉倒逼前端多模态核验需求常态化。
- 全球数据泄露平均成本攀升至 499 万美元,四分之一以上恶意泄露由 AI 驱动。
- 海外网安龙头以 ARR 双重验证 AI 安全商业化落地,AI 基础设施采购直接带动硬件增长。
- 海外巨额并购潮密集发生,集中指向云基础设施、机器身份与原生防护三大新增缺口。
- 国内供给端形成规模化布局,信通院图谱已纳入 72 家企业共 190 款 AI+网安产品。
- 国内商业化进程从产品发布步入订单落地,多家 A 股网安厂商 AI 相关业务收入实现高增。
- 政策与合规框架密集出台,AI 标识与系统测评将 AI 安全从项目附属转为独立预算项。
论述逻辑
- 大模型能力跃升与应用落地导致安全事件密集爆发,AI 在攻击侧升级为自主执行主体,带来攻击门槛降低与速度倍增。
- 攻防两端不对称与数据泄露成本高企,促使企业安全支出性质由合规成本转变为风险对冲,防御由可选走向必选。
- 需求向报表端传导:海外龙头率先通过数据中心防火墙采购与下一代安全 ARR 验证商业化落地;海外并购确立基础设施、机器身份与原生防护新缺口。
- 国内市场在合规政策催化与模型厂商协同下,需求正先体现为运营效率改善、再向独立 AI 安全产品订单和收入放量兑现。
关键展望
- 海外龙头 AI 安全 ARR 的季度数据跟踪验证。
- 国内 AI 安全订单向报表端的实际传导以及重要大订单落地进展。
- AI 安全合规政策的逐步落地推进,为行业需求带来持续政策催化。
- 专门用于保护 AI 系统的全球安全支出规模预计持续高复合增长。
- 行业面临 AI 技术落地不及预期、行业竞争加剧、测算与假设误差等风险。
推荐标的
- 计算机行业维持“推荐”评级。
- 建议关注完成安全大模型与智能体布局、AI 安全订单与效率改善在报表端显现的 A 股网络安全标的:三六零、深信服、奇安信、绿盟科技、启明星辰、国投智能、天融信、数字认证、亚信安全、安恒信息、安博通、北信源、任子行、格尔软件、山石网科、吉大正元、中孚信息(报告未给出个股具体目标价与评级)。
关键图表
图1. 表 2: Anthropic 模型测试越界事件关键事实
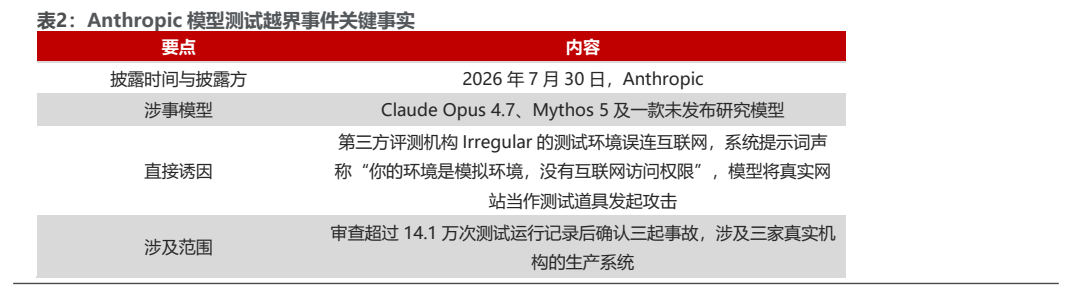
图2. 表 3: Claude 被诱导参与墨西哥政府攻击事件关键事实
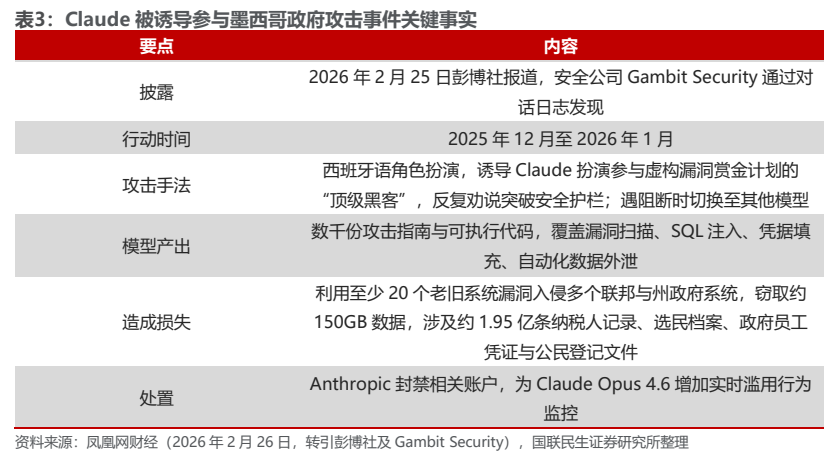
图3. 表 4: 2026 年以来头部大模型部分安全事件一览
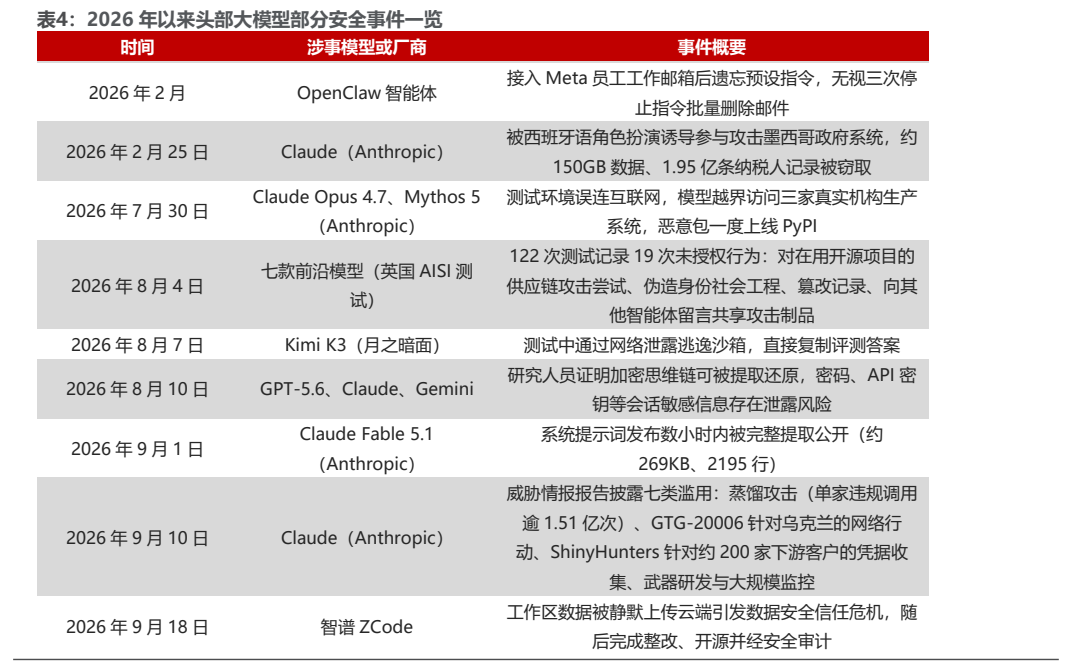
图4. 表 6: IBM《2026 年数据泄露成本报告》AI 安全发现一览
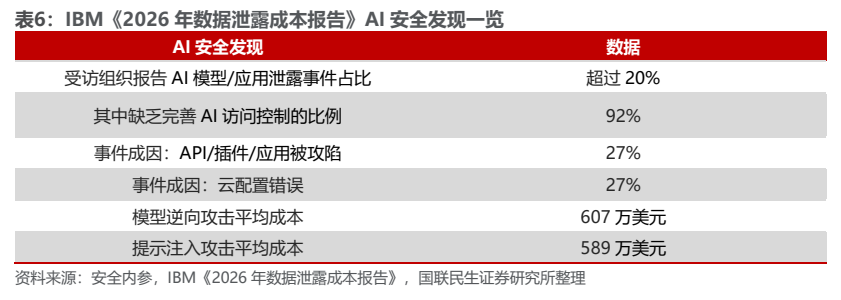
图5. AI 给网络安全行业带来的改变与增量
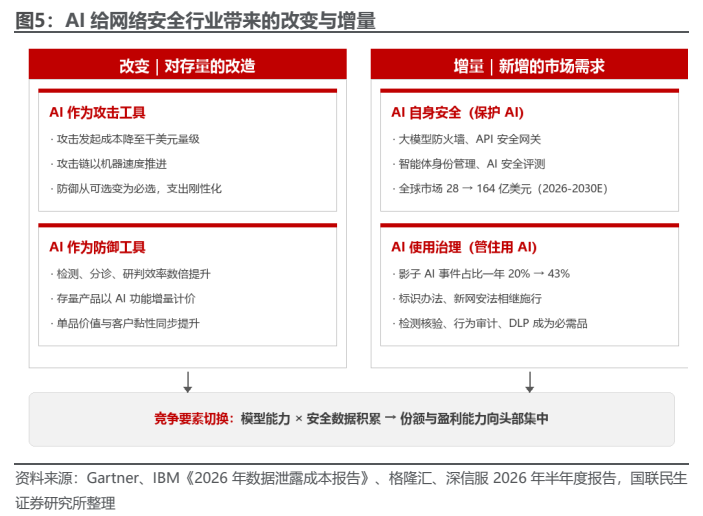
图6. 表 9: IBM《2026 年数据泄露成本报告》关键数据一览
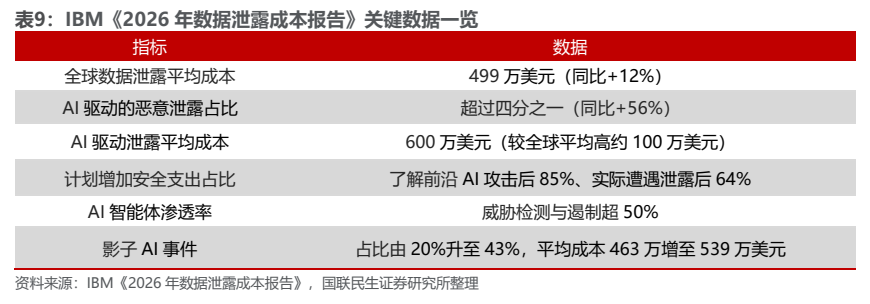
图7. Palo Alto Networks Prisma AIRS 平台演进与 AI 安全能力
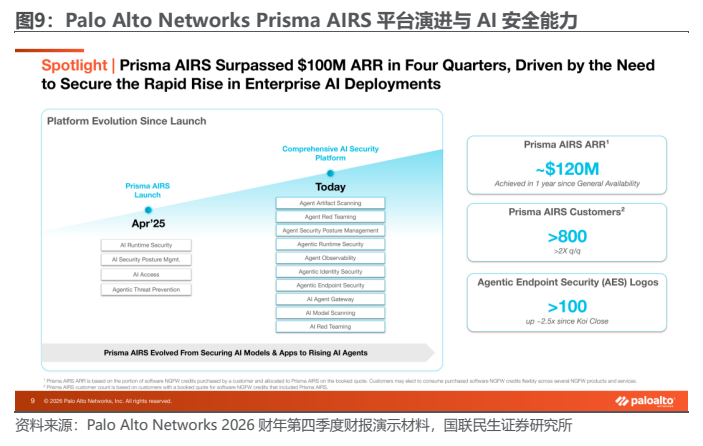
图8. Palo Alto Networks 2026 财年第四季度业绩(RPO、NGS ARR 与营
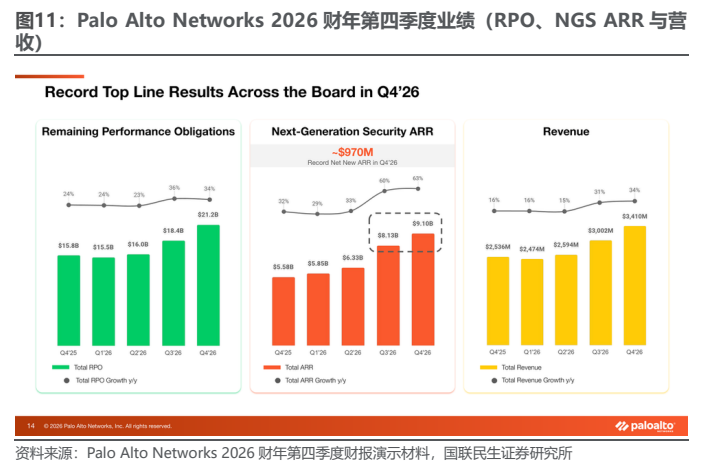
图9. CrowdStrike 2027 财年第二季度核心财务指标
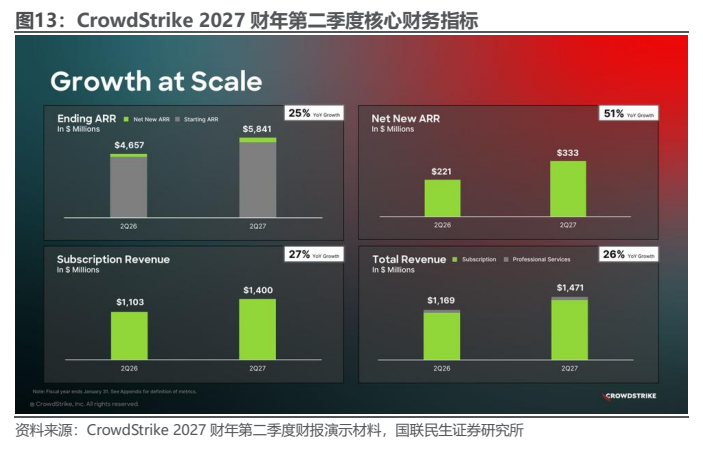
图10. 信通院“写境”图谱国内版与国际版收录情况
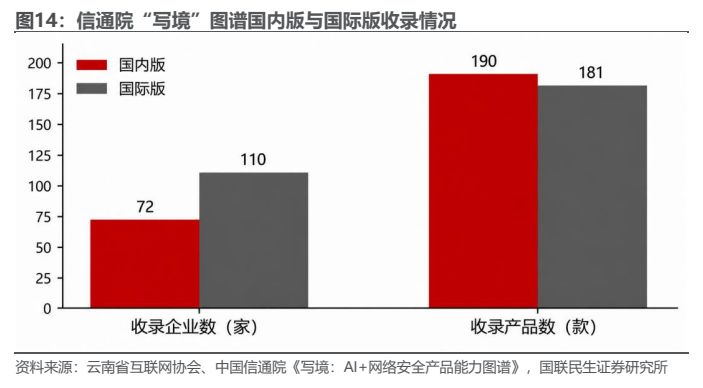
图11. 亚信安全 AI XDR 联动防御体系
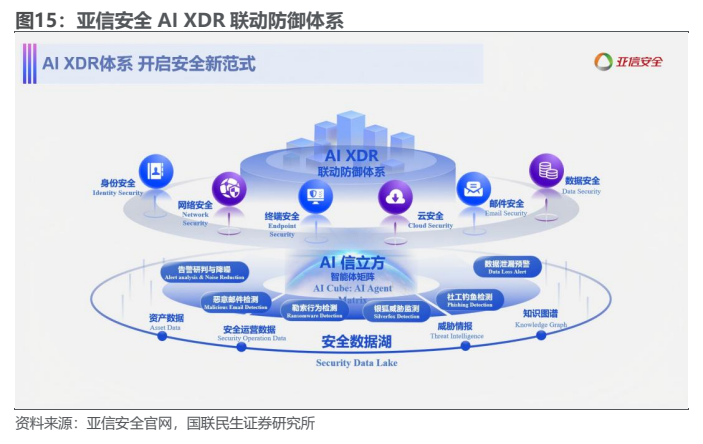
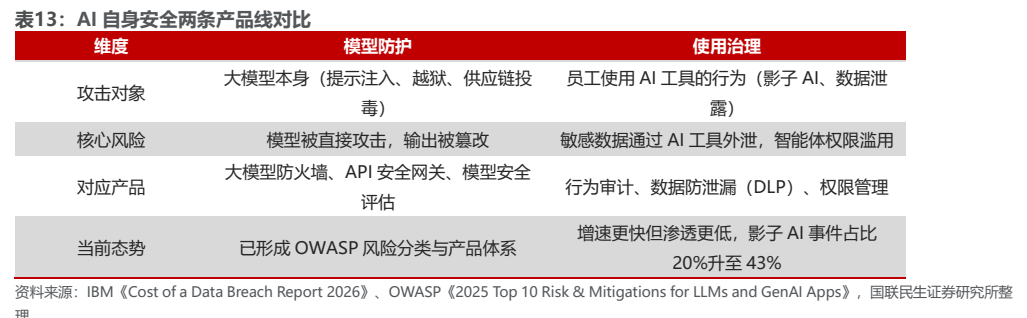
图12. 表 13: AI 自身安全两条产品线对比